Ai cũng chia sẻ Reverse Engineer Anything (REA): AI mổ xẻ mọi ứng dụng là cơ hội hay là cái bẫy?
Reverse Engineer Anything (REA) lên hạng nhất GitHub, nhưng hiểu một ứng dụng khác với chép nó. Nó làm được gì, rủi ro pháp lý, an toàn khi cài, và quan điểm.
Dạo này nhiều bài đăng giật tít kiểu “AI giờ có thể sao chép ứng dụng mà không cần mã nguồn”, kèm ảnh một repo mang tên Reverse Engineer Anything (REA). Mình đã đọc repo, tài liệu và các điều khoản của nó. Kết luận ngắn: công cụ có thật, hợp pháp khi dùng đúng việc, nhưng các bài đăng đang nói quá, và có hai rủi ro ít người nhắc là pháp lý và an toàn khi cài. Bài này tách điều đúng khỏi điều nói quá, rồi đưa ra quan điểm.
Điều gì thay đổi
| Điểm | Thông tin chính |
|---|---|
| Là gì | Máy chủ MCP kèm công cụ dòng lệnh, nối trợ lý AI với các công cụ dịch ngược |
| Phân tích được | Tệp thực thi gốc, ứng dụng Electron và JavaScript, .NET, ứng dụng Android (APK), trang web, hành vi chạy thật (Linux, macOS) |
| Công cụ nền | Ghidra, Hopper, IDA, JADX và các công cụ khác. Phân tích sâu tệp gốc cần một trong ba công cụ đầu |
| Giấy phép | MIT cho mã của REA. Công cụ bên thứ ba giữ giấy phép riêng |
| Quy mô | Tạo ngày 14/04/2026, hiện hơn 359.000 sao và 90.000 nhánh, khoảng 1.650 mục đang mở (vấn đề và đề xuất) |
| Cài đặt | Chạy npx rea-agents setup, chọn trợ lý AI, xem và duyệt thay đổi. Có sao lưu cấu hình cũ |
Số sao cao chỉ cho thấy độ hot, không chứng minh an toàn hay chất lượng.
Reverse Engineer Anything: bài đăng nói đúng và nói quá ở đâu
| Bài đăng nói | Thực tế trong repo |
|---|---|
| “Phân tích phần mềm để hiểu logic bên trong” | Đúng. Kết quả gồm bằng chứng, và dự án ghi rõ kết quả có thể thiếu hoặc sai, cần kiểm lại |
| “Mổ xẻ được cả Android, phần mềm máy tính và website” | Đúng, mức hỗ trợ tùy loại và hệ điều hành |
| “Kết hợp Ghidra, IDA để dịch ngược” | Đúng, và IDA, Hopper là phần mềm có bản quyền, bạn phải có giấy phép hợp lệ |
| “Kết nối trợ lý lập trình AI qua MCP” | Đúng |
| “AI có thể sao chép ứng dụng” | Nói quá. Ví dụ chính thức là các hàm nhỏ, tài liệu dự án cấm chép phần mềm và mã được bảo hộ |
| “Không cần mã nguồn gốc vẫn nghiên cứu được” | Đúng ở mức hiểu hành vi. Không có nghĩa lấy được mã nguồn nguyên vẹn |
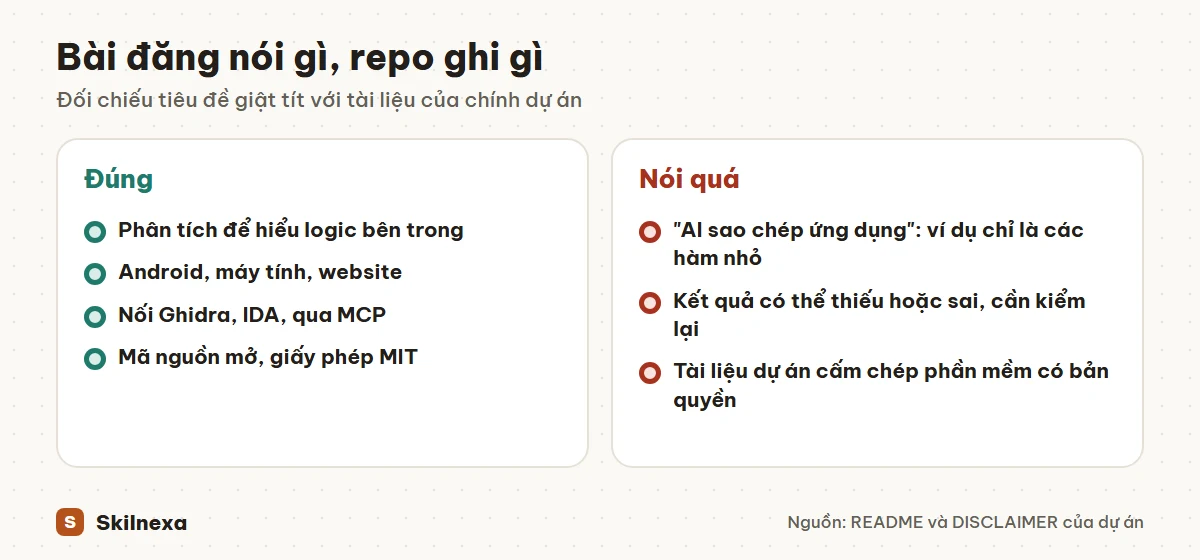
Các ví dụ chính thức đều nhỏ, và trang chủ dự án tự ghi rằng quy mô (số hàm, số dòng) không được nêu, kết quả gắn với từng phiên bản ứng dụng cụ thể: một phép tính âm thanh trong trò chơi cũ, cầu nối clipboard trong một ứng dụng ghi chú, và công thức đạn trong một trò chơi DOS. Đó là công việc của nhà nghiên cứu, không phải “chép cả ứng dụng”.
Tôi đã thử: Reverse Engineer Anything làm được đến đâu
Thay vì chỉ đọc, mình chạy thử hai luồng. Mỗi lần giao cho AI mới tinh (Sonnet), chia hai nhóm: có REA và đối chứng không có REA. Chấm bằng đáp án mình giữ riêng.
| Luồng | Mục tiêu | Việc | Kết quả | Thời gian có REA / không |
|---|---|---|---|---|
| 1 | Ứng dụng vẽ mình tự viết, đóng gói và rút gọn mã | Dựng lại 3 tính năng (đường song song, cắt đường, xuất nhập DXF) | 6/6 đạt điểm tối đa | 495 giây / 237 giây (cộng ba việc) |
| 2, nấc 1 | LibreCAD (phần mềm công khai), tệp chạy đã bỏ tên hàm | 3 hàm nhỏ: tên đơn vị, khổ giấy, hệ số đổi | 6/6 đúng 100% | 45 phút / 20 phút (cộng ba việc) |
| 2, nấc 2 | LibreCAD | Hiển thị góc, 5 kiểu | 600/600 cả hai | 37 phút / 7 phút |
| 2, nấc 3 | LibreCAD | Hiển thị độ dài kiểu kiến trúc, gồm 7 hàm | 1.120/1.120 cả hai | 33 phút / 13 phút |
Điều mình thấy:
- REA hoạt động đúng như quảng cáo ở mức từng tính năng. Nó giúp AI tìm ra hàm cần, đọc mã dịch ngược và khôi phục đúng, kể cả tính năng gồm bảy hàm phối hợp.
- Nhưng nó không tạo ra khả năng mới. Nhóm chỉ dùng Ghidra, công cụ miễn phí mà chính REA gọi bên dưới, đạt cùng điểm và thường nhanh hơn. Mỗi lệnh REA phải nạp lại tệp 3 đến 4 phút, và chế độ lưu nhanh không giúp được trong thử nghiệm này. REA là lớp tiện lợi để AI gọi công cụ, không phải bước nhảy về năng lực.
- Với ứng dụng web viết bằng JavaScript, REA không cần. AI đọc thẳng tệp đã rút gọn cũng đủ. Các lệnh dịch ngược của REA nhắm tới tệp thực thi, không hỗ trợ JavaScript.
- Chưa có gì cho thấy chép cả ứng dụng. LibreCAD có khoảng 14.000 hàm, AI khôi phục vài hàm. Mình chưa thử dựng lại cả ứng dụng nên không kết luận về chuyện đó.
Giới hạn cần nói thẳng: mỗi ô chỉ chạy một lần; LibreCAD là mã nguồn mở nên AI có thể đã từng gặp nó khi học; việc cách ly chỉ dựa vào lời dặn; đáp án ban đầu của mình sai ở một ca biên và đã sửa rồi chấm lại cho cả hai nhóm. Mình không thử trên phần mềm thương mại có bản quyền. Câu chuyện đầy đủ ở góc nhìn người dùng nằm trong bài AI viết phần mềm giống AutoCAD nhưng dừng lại ở một việc.
Reverse Engineer Anything so với các lựa chọn khác
| Công cụ | Là gì | Khác biệt |
|---|---|---|
| REA | Máy chủ MCP và công cụ dòng lệnh, bao nhiều loại mục tiêu | Gom nhiều công cụ dịch ngược vào một cổng cho AI. MIT |
| Dùng thẳng Ghidra, JADX | Chính là công cụ nền mà REA gọi tới | Tốn công hơn, nhưng không đưa gì cho AI và bạn kiểm soát từng bước |
| leanrea | Kỹ năng một tệp, nhẹ hơn, dùng công cụ dòng lệnh thông thường | Ít thứ cần cài, ít phạm vi hơn. MIT |
| Revula | Máy chủ MCP khác: đọc cấu trúc tệp, tháo mã, .NET, Java, WebAssembly, vá nhị phân | Là dự án khác, không phải REA, nên cần đọc riêng điều khoản và cách cài |
Ba rủi ro thật
- Pháp lý. Tài liệu của dự án chỉ cho phép việc có quyền: nghiên cứu bảo mật, học tập, khả năng tương tác, phân tích phần mềm của bạn hoặc phần mềm được phép kiểm tra. Cấm vượt DRM, kiểm tra giấy phép, chép phần mềm độc quyền, tái tạo mã và tài nguyên được bảo hộ. Điều khoản sử dụng của phần mềm cũng có thể cấm dịch ngược. Ở Việt Nam, chương trình máy tính được bảo hộ theo quyền tác giả và mình chưa tìm thấy điều khoản nói rõ về dịch ngược. Nếu dùng cho kinh doanh, hãy hỏi luật sư.
- An toàn khi cài. Dự án tự ghi rằng nó không phải hộp cách ly: mở một tệp lạ là công cụ phân tích chạy với quyền của bạn. Bước cài còn đăng ký máy chủ REA và hướng dẫn quy trình vào cấu hình trợ lý AI, nên mọi dự án mở sau đó đều gọi được. Với repo đang hot, bản giả mạo xuất hiện rất nhanh: một báo cáo trong chính repo (đã đóng) nói về bản sao giả mang tên rea-tools/rea phát tán tệp .exe bị nhiều phần mềm diệt virus cảnh báo, và README chính thức cũng cảnh báo bản sao. Còn bản chính thức thì mình đọc mã nguồn, kịch bản cài đặt và tài liệu cài đặt, không thấy dấu hiệu độc hại; chưa có thông báo lỗ hổng nào được công bố. Mình chưa quét tệp nhị phân đi kèm hay chạy thử, nên đó chưa phải lời bảo đảm an toàn tuyệt đối. Nguồn chính thức duy nhất là repo morluto/rea, trang rea.tools và gói npm rea-agents.
- Ranh giới mong manh giữa học và chép. Một dự án dựng lại giao diện của ứng dụng desktop Claude nhờ phân tích bằng REA có hơn 1.300 sao và ghi rằng mục đích là học tập, không phát tán phông chữ hay âm thanh độc quyền. Đó là ví dụ tốt cho câu hỏi “học từ” và “chép lại” khác nhau ở đâu, và mình không kết luận hộ về từng trường hợp.
Điều này nghĩa là gì với công việc của bạn
Nếu bạn là kiến trúc sư hoặc người dùng AI cho công việc văn phòng, REA gần như không liên quan đến công việc hằng ngày. Nó hợp với người làm bảo mật, lập trình viên cần hiểu hành vi của phần mềm họ có quyền xem, hoặc người làm tích hợp giữa các phần mềm. Điều đáng mang theo là bài học về cơn sốt: một bài đăng giật tít nhân lên rất nhanh, nhưng repo và tài liệu mới là nơi đọc ra sự thật. Nếu bạn dùng trợ lý AI cho công việc, xem thêm bài về cửa sổ ngữ cảnh Claude Code để biết cách cài một kỹ năng bên ngoài cho trợ lý, và bài chọn model Claude theo từng việc nếu bạn đang cân nhắc công cụ cho công việc của mình.
Theo tôi
Công cụ dịch ngược không xấu: nó đã có từ lâu và là nền của nghiên cứu bảo mật, của việc bảo tồn phần mềm cũ. Điểm mới là AI làm cho việc đó nhanh và dễ hơn, nên người không có chuyên môn cũng bị cuốn theo. Cách nhìn đúng, theo tôi, là phân biệt ba việc. Hiểu một phần mềm mà bạn có quyền xem thì đáng làm. Học cách nó giải một bài toán rồi tự viết lại bằng mã của mình thì có thể chấp nhận. Chép mã, giao diện hay tài nguyên có bản quyền để làm sản phẩm của mình thì không. Và với bất kỳ repo nào đang viral, hãy đọc điều khoản của nó trước khi đọc bài khen.
Nên làm gì ngay
- Gặp bài đăng giật tít về một repo, mở thẳng repo đó và đọc README cùng phần tuyên bố miễn trừ trước khi chia sẻ tiếp.
- Nếu muốn thử REA, chỉ lấy từ repo morluto/rea, rea.tools hoặc gói npm rea-agents, tuyệt đối không tải tệp .exe từ nơi khác. Dùng hồ sơ cấu hình riêng hoặc máy ảo, không dùng máy làm việc chính.
- Nếu bạn không có phần mềm nào cần phân tích, như đa số người đọc, thì cứ bỏ qua REA. Nếu có, chỉ phân tích phần mềm của chính bạn hoặc phần mềm bạn được phép kiểm tra, và không đưa kết quả vào sản phẩm của mình khi chưa hiểu điều khoản.
Câu hỏi thường gặp
Reverse Engineer Anything (REA) là gì?
Là một máy chủ MCP kèm công cụ dòng lệnh, giúp trợ lý lập trình AI kiểm tra tệp thực thi, ứng dụng Electron, ứng dụng Android, .NET, trang web và hành vi chạy thật, rồi trả về kết luận kèm bằng chứng. Nó gọi các công cụ có sẵn như Ghidra, Hopper, IDA, JADX chứ không tự thay thế chúng.
REA có cho AI chép nguyên một ứng dụng không?
Không như các bài đăng nói. Ví dụ chính thức là tái dựng một phép tính âm thanh trong trò chơi cũ, lần theo cầu nối clipboard trong một ứng dụng ghi chú, và khôi phục một công thức đạn trong trò chơi DOS. Đó là những hàm nhỏ. Trang chủ của dự án còn nêu hai ví dụ chi tiết nhất: một quy tắc tăng tốc trong trò chơi con khủng long của Chrome, và cách nút % hoạt động trong Máy tính Windows (đối chiếu với mã công khai của Microsoft). Các câu lệnh mẫu kiểu “sao chép cả một trang web” hay “dựng lại logic một trò chơi từ tệp thực thi” xuất hiện trên trang, nhưng trang không công bố kết quả cho chúng. Tài liệu của dự án cũng cấm sao chép phần mềm độc quyền hay tái tạo mã và tài nguyên được bảo hộ.
Dùng REA có hợp pháp không?
Tùy mục đích, đối tượng và nơi bạn ở. Tài liệu của dự án chỉ cho phép việc có quyền như nghiên cứu bảo mật, học tập, khả năng tương tác, phân tích phần mềm của chính bạn. Ở Việt Nam, chương trình máy tính được bảo hộ như tác phẩm có quyền tác giả và mình chưa tìm thấy điều khoản nào nói rõ về dịch ngược. Nếu dùng cho công việc kinh doanh, hãy hỏi luật sư.
Cài REA có an toàn không?
Chính dự án nói nó không phải hộp cách ly: khi mở một tệp lạ, công cụ phân tích chạy với quyền của bạn. Bước cài đặt còn thêm máy chủ REA và hướng dẫn quy trình vào cấu hình trợ lý AI của bạn, nên mọi dự án mở sau đó đều gọi được nó. Mã nguồn và cách cài đặt đọc được, không thấy dấu hiệu độc hại, và bước cài có chế độ chạy thử và gỡ cài. Nhưng đã có báo cáo trong chính repo về một bản sao giả mạo phát tán tệp .exe bị cảnh báo mã độc, nên chỉ lấy từ nguồn chính thức.
Người không viết code có cần REA không?
Hầu như không. Nó hợp với người làm bảo mật, lập trình viên cần hiểu hành vi của một phần mềm họ có quyền xem, hoặc người làm tích hợp giữa các phần mềm. Nếu bạn chỉ dùng AI cho công việc văn phòng, thiết kế, bài này đủ để bạn hiểu xu hướng.
Nguồn tham khảo
- GitHub: morluto/rea (README, giấy phép MIT, số sao và nhánh)
- REA: DISCLAIMER.md (việc được phép, việc bị cấm, trách nhiệm người dùng)
- REA: SECURITY.md (ranh giới bảo mật, không phải hộp cách ly)
- npm: gói rea-agents (giấy phép MIT, người duy trì, nguồn chính thức)
- rea.tools: ví dụ, giới hạn và cách cài REA
- GitHub: Caho1/open-claude-ui (ví dụ dự án dựng lại giao diện từ phân tích bằng REA)
- GitHub: aicodeking/leanrea (lựa chọn nhẹ hơn dạng một tệp)
- mcpservers.org: Revula, máy chủ MCP dịch ngược khác
- GitHub: issue #2424 trong repo REA, cảnh báo bản sao giả phát tán mã độc
- Pasquale Pillitteri: REA Reverse Engineer Anything, thật hay giả (báo cáo về bản sao giả, một nguồn)
AI hỗ trợ, bạn duyệt. Câu lệnh và bảng trong bài nên thử bằng dữ liệu giả trước khi dùng việc thật.